

Yeni Bir Yapay Zekâ Sürümü İşleri Aksatmadan Nasıl Devreye Alınır?
Yeni Bir Yapay Zekâ Sürümü İşleri Aksatmadan Nasıl Devreye Alınır?
Pazartesi sabahı satın alma ekibi bir tedarik sözleşmesi yüklüyor. Mevcut yapay zekâ ajanı tarafları ve tutarı çıkarıyor, yenileme maddesini işaretliyor, kurum politikasını buluyor ve hukuk uzmanının onayından sonra inceleme görevi açıyor. Ekip bu işleyişe alışmış. Yeni bir model ve daha iyi hazırlanmış bir prompt ise deneme belgelerinde daha başarılı görünüyor.
Teknik ekip yeni sürümü herkes için açmak istiyor. Hukuk ekibinin sorusu farklı: “Denemede iyi görünmesi, yarın gelen sözleşmede de doğru görevi açacağı anlamına gelir mi?” Finans ekibi de haklı olarak toplam işlem maliyetinin ne olacağını soruyor. Bu bölümün konusu, bu soruları üretim ortamında sınırlı etkiyle nasıl yanıtlayabileceğimiz.
DERİNLEŞME 17’de işin izini sürdük, 18’de kaliteyi ölçtük. Burada aynı ölçümleri yeniden anlatmak yerine bir karara bağlayacağız: Hangi kanıtla yeni sürümün kapsamı artırılır, hangi işarette durulur ve sorun çıkarsa kim neyi geri alır? Microsoft’un güvenli dağıtım rehberi de küçük değişiklikleri, aşamalı kapsam artışını ve her aşamada sağlık kontrollerini öne çıkarır (Microsoft, 2026a).
Günlük hayattan bir benzetme
Yeni başlayan bir çalışanı ilk gün bütün ödemelerin başına geçirmeyiz. Önce aynı dosyayı nasıl değerlendirdiğine bakarız; sonra sınırlı işi denetimle veririz. Yetkinliği görmekle sınırsız yetki vermek farklı kararlardır. Yapay zekâ sürümlerinde de bu farkı korumamız gerekir.
Yeni sürüme güvenmek, ona ilk günden bütün işleri vermeyi gerektirmez.
Bu yazıdaki şirket, sözleşme numaraları, sürümler, sayılar ve eşikler açıklama amacıyla kurgulanmıştır. Bunlar bir ürünün ölçülmüş başarısı veya her kuruma uygulanacak standart değildir. Kavramların kaynakları metin içinde, bağlantılı APA 7 kaynakçası ise yazının sonunda yer alır.
Aynı sözleşme boyunca neyi değiştireceğiz
Kurgusal şirketimiz Ardıç Dağıtım, bakım hizmeti alacağı tedarikçinin sözleşmesini sisteme yüklüyor. SOZ-104 numaralı belgede yıllık bedel, otomatik yenileme ve yenilemeyi durdurmak için bildirim süresi var. Ajanın işi bu alanları çıkarmak, yürürlükteki satın alma politikasını bulmak, riskli maddeyi dayanağıyla göstermek ve uzmanın onayına bir görev taslağı sunmak.
Bu eğitim örneğinde ajan sözleşme imzalamaz, karşı tarafa bildirim göndermez ve ödeme başlatmaz. Görev oluşturma işlemi sunucu tarafında yetki ve insan onayı denetiminden geçer. Hukuki yorum ve bildirim tarihi gibi kritik alanlarda son karar ilgili uzmandadır.
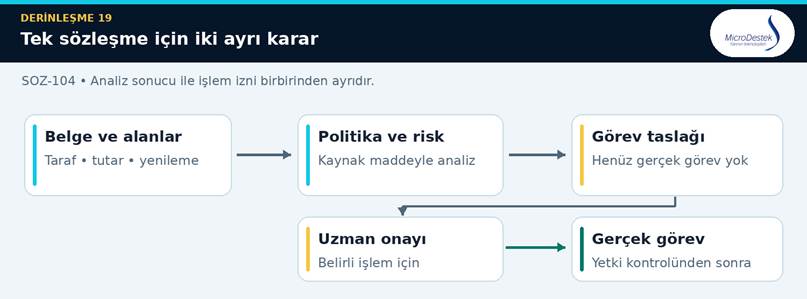
Şekil 1. Aynı sözleşmenin analizden gerçek göreve giden yolu. Bu senaryoda gerçek yazma işlemi insan onayından sonra yapılır.
Modelden büyük bir değişiklik paketi
Mevcut paket R1, aday paket R2 olsun. Bir paket; model kimliği ve sürümünün yanında prompt sürümünü, belge arama ayarlarını, politika kaynağını, araç şemasını ve izinleri de kapsar. Buna release manifest, yani yayın bileşenleri kaydı diyebiliriz. R2’ye “yeni model” deyip geçmek, değişikliğin nereden kaynaklandığını saklar.
Örneğimizde önce model ile prompt birlikte değişiyor. Bunun sonuçları ayrışmıyorsa sonraki denemelerde değişiklikleri küçültmek gerekir. R2 daha iyi sonuç verirse iyileşmenin kesin olarak yalnızca modelden geldiğini söyleyemeyiz. Her sözleşmenin hangi paketle işlendiğini kaydetmek bu yüzden önemlidir.
Bir de yetki değişikliği düşünelim. Görev taslağı hazırlayan ajanı doğrudan görev açan ajana dönüştürmek, salt metin kalitesi güncellemesi değildir. İş yapma alanı genişlemiştir. OWASP, aşırı işlev ve yetkinin zararlı eylemlere yol açabileceğini vurgular. Yeni yetki, ayrı test ve onay gerektirir (OWASP GenAI Security Project, 2025).
Gölge çalışma ile iş vermeden gözlemlemek
Shadow mode, yani gölge çalışma, gerçek isteğin uygun bir kopyasını aday sürümde de değerlendirmektir. İşin resmî sonucunu R1 üretir; R2’nin cevabı işlem yoluna girmez. AWS’nin gölge testleri de üretim isteğini adaya kopyalayıp uygulamaya yalnızca mevcut sürümün yanıtını döndürür (Amazon Web Services, t.y.).
SOZ-104 iki sürümde de okunur. R1 yenileme maddesini bulur; R2 taslak bildirim tarihinin dayanağını daha açık gösterir. Açıklamanın güzel olması tarihin doğruluğunu kanıtlamaz; uzman belge ve kurum kuralına dönerek kontrol eder. R1’in taslağı da onay beklediğinden henüz gerçek görev yoktur.
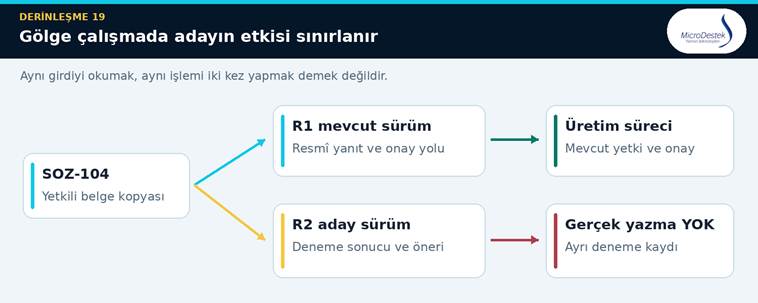
Şekil 2. Gölge çıktı ile gerçek işlem yolu birbirinden ayrılır. Adayın yazma girişimleri yalnızca ayrı deneme kaydına gider.
Cevabı gizlemek yetmez
Bir sohbet modelinin yanıtını göstermemek ile bir ajanın etkisini engellemek aynı şey değildir. R2 arka planda görev servisine yazabiliyorsa, kullanıcı onu hiç görmese de üretimde değişiklik yapmıştır. Bu örnekte aday sürümün görev oluşturma, e-posta gönderme ve dış sisteme yazma araçları gerçek hizmete bağlanmaz. Deneme araçları yalnızca “şunu yapacaktım” kaydı üretir.
Bu sınır prompt içinde “işlem yapma” demekle bırakılmaz. Ayrı servis kimliği, sunucu tarafı izin kontrolü ve gerektiğinde ağ kısıtıyla uygulanır. Gölge koşunun ürettiği kayıtlar, gerçek bekleyen iş kuyruğundan ayrılır. Başka kurumun sözleşmesini görmesi de gölge test gerekçesiyle serbest olmaz.
Gölge çalışma ek maliyet ve hassas belge kopyası üretir; kapsam, saklama süresi ve erişimler sınırlandırılır. Adayın gerçek kullanıcı ve araç etkisi henüz sınanmadığından, bu aşama tek başına yayın izni değildir.
Kademeli yayında artık gerçek iş vardır
Canary release, sınırlı bir gruba gerçek hizmet vererek yeni sürümün etkisini gözlemlediğimiz kademeli yayındır. “Canary” adı madenlerde tehlikeyi erken fark etmek için kullanılan kanaryalardan gelir. Yazılımdaki amaç da sorun bütün kullanıcıları etkilemeden fark etmektir. Google’ın güvenilirlik rehberi, adayın sonuçlarını mevcut sürümle ayrıştırarak izlemeyi anlatır (Warner & Davidovič, 2018).
Ardıç Dağıtım ilk aşamada yalnızca açık metinli, düşük riskli bakım sözleşmelerini kapsama alsın. Bu uygun gruptaki işlerin yüzde 5’i R2’ye yönlendirilsin. Yüzde 5, bütün şirketin bütün belgeleri demek değildir. Örneğin o gün uygun bulunan 200 sözleşmenin 10’u yeni sürüme gider; diğer türler bu denemenin dışındadır.
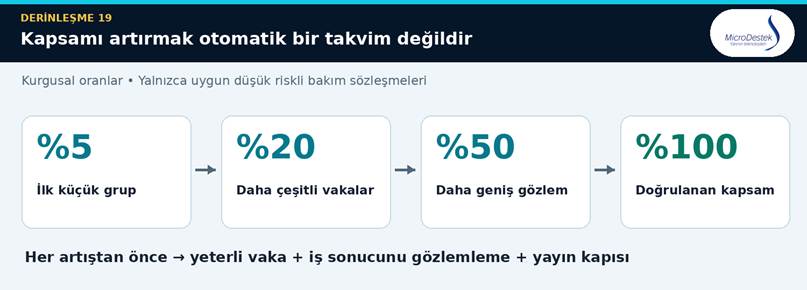
Şekil 3. Örnek kapsam artışı. Yüzdeler yalnızca uygun sözleşmeler içindir; süre ve vaka yeterliliği geçişten önce değerlendirilir.
Sözleşmenin ortasında sürüm değiştirmeyin
SOZ-104 R2’ye atanmışsa analiz, görev taslağı ve onay adımları bu atamayla ilişkilendirilir. Buna sticky routing, yani kararlı yönlendirme denir. Her adımda rastgele yeniden seçim yapmak, hangi sürümün hangi sonucu ürettiğini belirsizleştirir. Ancak acil güvenlik durdurması, bu atamayı korumak uğruna tehlikeli işlemi sürdürmez; işi beklemeye veya uzman devralmasına alır.
Kapsam örneğin yüzde 5’ten 20’ye, sonra 50’ye çıkabilir. Bu yüzdeler takvimle otomatik ilerlemez. Yeterli vaka, gözlem süresi, iş türü çeşitliliği ve onay aranır. Cuma günü açılan bir denemede pazartesi gelen uzman düzeltmelerini görmeden başarı ilan etmek erken olabilir.
Az kullanıcıya açmak da tam yalıtım sağlamaz. Aday sürüm ortak görev servisini veya veri tabanını aşırı yüklerse R1 kullanıcılarını da etkileyebilir. Bu senaryoda ayrı hız ve maliyet limitleri koymak, kapsamı küçük tutmanın tamamlayıcısıdır.
A B testi ile neyi karşılaştırıyoruz
A/B testing, yani A/B testi, aynı uygun nüfustan karşılaştırılabilir gruplar oluşturarak iki seçeneğin iş sonucuna etkisini araştırır. Kademeli yayında öncelik etki alanını sınırlamakken, A/B testinde öncelik farkın nedenini güvenilir biçimde ölçmektir. Aynı yönlendirme altyapısı ikisine de hizmet edebilir; fakat soruları ve karar kuralları farklıdır (Kohavi et al., 2009).
Örneğimizde güvenlik kontrollerini geçmiş iki sürüm, uygun sözleşmeler arasında rastgele ve sözleşme bazında atanır. Bir tarafın yalnızca kolay belgeleri, diğerinin yabancı dilli ve taranmış belgeleri alması adil karşılaştırma olmaz. Gerekirse belge türüne göre tabakalama yapılır. Aynı sözleşmenin devam işlemleri aynı grupta kalır.
Örnek sonuç neden hemen zafer değildir
İki grupta da 100 sözleşme incelensin. R1’de 18 sözleşme, R2’de 12 sözleşme uzman düzeltmesi gerektirsin. R2’nin gözlenen oranı yüzde 12, R1’in yüzde 18’dir. Aradaki fark 6 yüzde puandır; doğrudan yüzde 6 iyileşme diye okunmaz. Ancak bu küçük örnekten güvenilir bir üstünlük sonucu çıkarmak da doğru değildir.
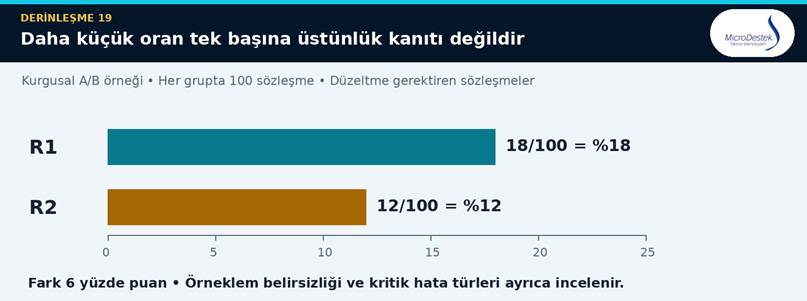
Şekil 4. Kurgusal A/B gözlemi. Yüzde 18 ile yüzde 12 arasında 6 yüzde puan fark vardır; bu görsel tek başına istatistiksel üstünlük kanıtlamaz.
Bu sayılar uydurulmuş eğitim verisidir. Gerçek deneyde örneklem büyüklüğü, hedeflenen fark, belirsizlik ve durdurma kuralı önceden planlanır. Birkaç saat iyi sonuç gördük diye testi erken bitirmek yanıltabilir. Ara sonuçlara bakılarak durdurulacaksa buna uygun istatistiksel yöntem seçilir. Kontrollü deney literatürü bu tasarım sorunlarını ayrıntılı ele alır (Kohavi et al., 2009).
Uzman düzeltme oranı tek başına yeterli de değildir. R2 küçük yazım düzeltmelerini azaltıp bir kritik fesih bildirimini kaçırmış olabilir. Yetkisiz işlem ve kritik alan hataları ayrı koruyucu ölçütlerdir. Güvenlik sınırlarını aşan bir adayı, kullanıcı memnuniyeti yüksek diye deneyde tutmayız.
Mevcut sürüm ve aday sürüm birer roldür
Champion–challenger yaklaşımında champion, üretimde esas alınan mevcut sürüm; challenger ise onu değiştirmeye aday sürümdür. Türkçede bu yazı boyunca “mevcut sürüm–aday sürüm” diyeceğiz. Buradaki champion sözcüğü mevcut sürümün kusursuz olduğu anlamına gelmez. Yeni sürüm de yalnızca yeni olduğu için bu rolü devralmaz.
MLflow gibi model kayıt sistemlerinde bir sürüme champion gibi bir alias, yani takma ad verilebilir. Böylece “üretimde kullanılan” rolü belirli bir sürümle eşleştirilir. Bu adlandırma, karşılaştırmayı veya onayı sizin yerinize yapmaz; bir sürüm adresleme mekanizmasıdır (MLflow, t.y.).
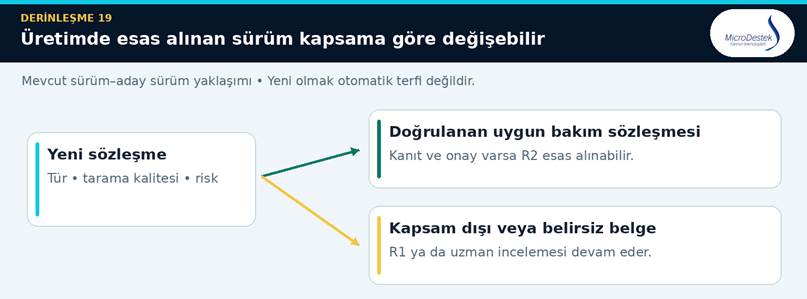
Şekil 5. Terfi kapsamı bir iş türüyle sınırlı kalabilir. Şema bir yönlendirme politikası örneğidir.
Tek bir kazanan aramak zorunda mıyız
Ardıç Dağıtım, R2’nin açık metinli Türkçe bakım sözleşmelerinde fayda sağladığını, düşük kaliteli taramalarda ise daha çok düzeltme gerektirdiğini görsün. Bütün işleri R2’ye taşımak yerine onu yalnızca doğrulanan kapsamda kullanabilir. Diğer belgeler R1’e veya insana gider. Bu bir başarısızlık değil, kanıtın kapsadığı sınırı kabul etmektir.
R2 uygun grupta yeni mevcut sürüm olduğunda kayıtlar değişir; ama geçmiş işler R1 etiketiyle kalır. İşlem günlüğüne yalnızca “champion çalıştı” yazarsak, takma ad değiştiğinde geçmişi açıklamak zorlaşır. Gerçek sürüm kimliği, model, prompt ve politika bilgisi de kaydedilmelidir. Uzun süren işler için değişen takma adın her adımda yeniden çözülmesi yerine onaylı paket kimliği sabitlenir.
Terfi kararı yalnızca doğruluğa bakmaz. Kullanılabilirlik, gecikme, toplam işlem maliyeti ve uzmanların harcadığı süre birlikte değerlendirilir. Daha ucuz bir modelin daha fazla yeniden deneme ve inceleme gerektirmesi, toplam işi pahalılaştırabilir.
Özellik bayrağı yetki belgesi değildir
Feature flag, yani özellik bayrağı, yazılımı yeniden dağıtmadan belirli davranışın kimler için açık olacağını kontrol eden ayardır. Microsoft’un özellik yönetimi belgeleri bu ayrımı kod dağıtımıyla özelliğin kullanıcıya açılmasını birbirinden ayırmak olarak açıklar (Microsoft, 2026b).
Örneğimizde R2’nin açıklamasını hukuk ekibine göstermek açık, R2 ile gerçek görev oluşturmak ise kapalı olabilir. Aynı sürümün her yeteneğini tek anahtara bağlamak zorunda değiliz. Daha iyi açıklamadan yararlanırken işlem üretimini bekletebiliriz.
| Örnek ayar | Değer | İşteki karşılığı |
| R2 açıklamasını göster | Açık | Yetkili pilot ekip adayın analizini görür. |
| R2 görev taslağı hazırla | Açık | Uzman incelemesine öneri üretilebilir. |
| R2 gerçek görev oluştur | Kapalı | Üretim aracına yazma yapılmaz. |
| Kapsamı genişlet | Kapalı | Pilot dışına otomatik çıkılmaz. |
Bu tablo çalıştırılabilir kod değil, örnek yönetim ayarıdır. Bayrakların gerçek isimleri ve davranışları kullanılan sisteme göre değişir. “Görev oluştur” bayrağını açmak da ajana sınırsız yetki vermez. İzin verilen araç, kullanıcının rolü, kurum sınırı ve gerekli insan onayı sunucuda ayrıca kontrol edilir (OWASP GenAI Security Project, 2025).
Anahtarın kendisi de korunmalı
Pilot sorumlusu bayrağı değiştirebiliyorsa bu, hangi süreci etkilediğiyle birlikte kayda alınır. Değiştiren kişi, zaman, önceki değer, yeni değer ve gerekçe saklanır. Geliştirme ekibinin kendi değişikliğini sınırsız kapsamda kendisinin açabilmesi, inceleme mekanizmasını zayıflatabilir.
Bayrak servisine ulaşılamadığında ne olacağı da tanımlanır. Bu örnekte belirsiz ayarla yeni bir gerçek işlem izni açılmaz. Bilinen güvenli davranış korunur veya iş uzmana bırakılır. Ayrıca önbelleğe alınan bayrakların güncellenme gecikmesi vardır; kapatma komutunu vermekle bütün çalışan işlemlerin durduğunu doğrulamak ayrı işlerdir.
Yayın kapısından hangi kanıtla geçilir
Release gate, yani yayın kapısı, bir aşamaya geçmeden karşılanması gereken koşullardır. Bir düğme veya tek kişinin “olur” mesajından ibaret değildir. Otomatik test sonucu, güvenlik kontrolü ve gerektiğinde yetkili insanın onayı birlikte aranabilir. Azure Pipelines belgeleri de aşamaların kaynak sahiplerince tanımlanan kontrol ve onayları bekleyebildiğini gösterir (Microsoft, 2025).
Ardıç Dağıtımın örnek kapısı aşağıdaki gibi olsun. Sayısal hedefler yalnızca bu eğitim senaryosunun kararlarını görünür kılmak içindir; başka bir kurumun hata maliyeti ve sözleşme hacmi farklıdır.
| Kontrol | Örnek geçiş koşulu | Sağlanmazsa |
| Kritik güvenlik | Gözlenen yetkisiz işlem 0 | Yayını durdur ve olayı incele. |
| Kritik tarih | Etiketli 50 kritik vakada hata 0 | Adayı düzelt ve yeniden test et. |
| İş kalitesi | Düzeltme ve kaçırılan risk mevcut sürümden kötü değil | Kapsamı artırma. |
| Hizmet ve maliyet | Önceden belirlenen süre ve toplam maliyet bütçesi içinde | Daralt veya iyileştir. |
| Geri dönüş | Önceki paket ve bekleyen iş planı test edildi | Yayına izin verme. |
| İş birimi onayı | Hukuk ve süreç sahibi kanıtı kabul etti | Pilot kapsamında kal. |
Elli vakada sıfır hata görmek, gerçek dünyada hata olasılığı sıfır demek değildir. Özellikle seyrek ama ağır etkili hatalar için test kümesi, zorlayıcı vakalar ve üretim gözlemi birlikte gerekir. Ölçüm sistemi çalışmıyorsa veya deneme henüz yeterli sayıda iş üretmediyse “kötü sinyal yok” ifadesi geçiş kanıtı sayılmaz.
İki farklı kapıyı ayıralım
Yayın kapısı, R2’nin hangi kapsamda kullanılacağını belirler. İşlem onayı ise SOZ-104 için hazırlanan belirli görevin açılıp açılmayacağını belirler. R2’nin pilot yayınını onaylamak, o sürümün sonraki bütün sözleşmelerindeki bütün görevleri topluca onaylamak değildir.
SOZ 104 için denemeden gerçek işe geçiş
Şimdi tek sözleşmemize dönelim. SOZ-104’ün gölge koşusunda R2 bir yenileme incelemesi önerdi. Bu öneri ayrı deneme kaydında kaldı; hukuk ekibine gerçek görev açılmadı. Aynı belgeyi ileride tekrar değerlendirmek istenirse bunun bir tekrar olduğu ve hangi amaçla yapıldığı kaydedilir.
Sonraki gün R2 düşük riskli yeni sözleşmelerde sınırlı gerçek kullanıma alınır. SOZ-104’ün onaylı yeniden değerlendirmesi de bu kapsama alınmış olsun. R2’nin önerisi mevcut taslakla ilişkilendirilir. Bu kez uzman kaynak maddeyi kontrol eder; görev içeriğini ve sorumlu ekibi onaylar. Ancak bu onaydan sonra üretim görev hizmetine tek bir gerçek işlem gönderilir. R1 daha önce gerçek görev açmış olsaydı R2’ye geçiş ikinci bir görev yaratma hakkı vermezdi; önce mevcut görevle uzlaştırma yapılırdı.
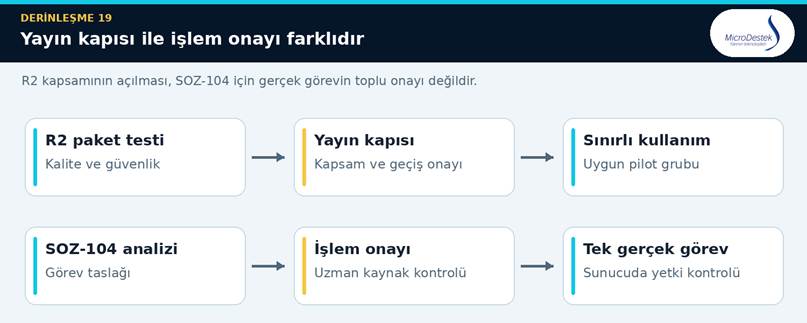
Şekil 6. Yayın izni ile belirli bir sözleşmedeki işlem onayı farklıdır. Teknik yayın onayı gerçek göreve toplu onay vermez.
Pilotun görünmeyen sorumlusu
Yayını teknik ekip açsa da görevin doğruluğunu hukuk uzmanı, iş yükünü süreç sahibi, yetki sınırlarını güvenlik sorumlusu değerlendirir. “Kimse itiraz etmedi” onay sayılmaz. Pilot grubuna hangi özelliğin değiştiği, yanlış sonucu nasıl bildireceği ve sorun anında kime ulaşacağı anlatılır.
Uzman düzeltmeleri anında gelmeyebilir. Bir onayın ertesi gün tamamlanması, bir görevin yanlış ekibe gittiğinin ancak iş dağıtımında anlaşılması mümkündür. Bu yüzden yayın penceresi yalnızca modelin cevap süresine göre seçilmez. İşin anlamlı sonucunun ne zaman görüleceğine bakılır.
Kurgusal pilotta R2’nin kısa belgelerde iyi çalışması bizi sevindirebilir. Ama gizlilik ihlali görülmesi hâlinde daha fazla veri toplamak için beklemeyiz. Bazı bulgular karşılaştırma verisi, bazıları ise doğrudan durdurma nedenidir. Bu ayrım yayın başlamadan yazılı olmalıdır.
Geri dönüş ile işin telafisi aynı şey değildir
Rollback, yani geri dönüş, sistemi son bilinen güvenli sürüme veya yapılandırmaya döndürmektir. Bir model dosyasını değiştirmekten fazlasını gerektirebilir. Prompt, araç şeması ve ilgili ayarların da uyumlu olması gerekir. AWS’nin geri dönüş güvenliği incelemesi, eski sürümün yeni sürümün bıraktığı veriyi okuyabilmesinin ve geçişin önceden sınanmasının önemini açıklar (Pokkunuri, 2019).
SOZ-104 için R2’nin yanlış ekibe görev açtığını düşünelim. Bayrak kapatılıp yeni işler R1’e yönlendirilsin. Bu, açılmış görevi silmez; gönderilmiş bildirimi geri çağırmaz. Kalıcı sonuçları ele almak için compensation, yani telafi işlemi gerekir. Bu durumda görev düzeltilebilir veya gerekçeyle iptal edilebilir; işlem izi korunur.
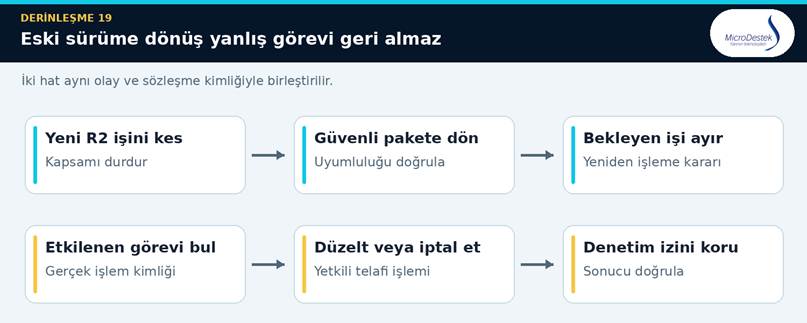
Şekil 7. Sürümü geri döndürmek ile iş etkisini düzeltmek iki ayrı çalışma hattıdır. Kayıtlar birleştirilerek doğrulanır.
Sırada bekleyen işler ne olacak
Henüz başlamamış işler durdurulabilir. Analizi bitmiş ama görev onayı bekleyen kayıtlar uzmana yönlendirilebilir. Üretim aracına gönderilmiş ve sonucu bilinmeyen çağrılarda ise önce işlem kimliğinden durum sorgulanır. Bütün işi baştan çalıştırmak, aynı görevden ikincisini açabilir. Önceki bölümlerdeki idempotency, yani yinelenebilir işlem güvenliği burada tekrar önem kazanır.
Geri dönüş kaydı; etkilenen sözleşmeleri, kullanılan sürümü, gerçek araç çağrılarını ve yapılan telafileri birleştirir. Böylece yönetim yalnızca “R2 kapandı” bilgisini değil, “etkilenen işler kontrol edildi” kanıtını da görür. Eski sürümün yeni kayıt şemasını okuyamaması gibi uyumsuzluklar önceden prova edilir.
Bir uyarı daha: Son sürüm kötüyse eski sürüm her zaman güvenli değildir. Eski pakette bilinen ciddi açık varsa ona dönmek yerine etkilenen özelliği kapatıp insanla devam etmek veya doğrulanmış bir düzeltme yayınlamak gerekebilir. Geri dönüş hedefi “eski” değil, gerçekten güvenli ve çalışabilir durumdur.
Yarın bir sürüm değişecekse
Ekip toplantısında şu sorulara somut yanıt verilebiliyor mu?
- Neyi değiştiriyoruz ve yayın bileşenleri kaydı nerede?
- Gölgedeki adayın gerçek yazma araçlarına erişemediğini nasıl sınadık?
- İlk gerçek işleri hangi belge ve kullanıcı grubu alacak?
- Aynı sözleşmenin sürümü iş boyunca nasıl korunacak?
- Hangi ölçüm kapsamı artıracak, hangi bulgu yayını durduracak?
- Özelliği kapattıktan sonra çalışan işler ve bekleyen çağrılar ne olacak?
- Yanlış oluşturulmuş görevi kim düzeltecek ve bunu hangi kayıttan bulacak?
Bu soruları cevaplamak için her kurumun büyük bir deney platformu kurması gerekmez. Küçük bir ekip de sürümleri kaydedebilir, adayı yazma yetkisi olmadan sınayabilir, sınırlı kullanıcıya açabilir ve geri dönüşü prova edebilir. Önemli olan, kullanılan aracın adına sahip olmak değil, vaat edilen kontrolün gerçekten çalıştığını göstermektir.
Sonuç
Gölge çalışma, adayı gerçek isteklerle ama gerçek işlem üretmeden gözlemlememizi sağlar. Kademeli yayın, ilk gerçek etkinin alanını sınırlar. A/B testi farkı araştırır; mevcut sürüm–aday sürüm yaklaşımı hangi çözümün hangi kapsamda esas alınacağını düzenler. Özellik bayrakları davranışı açıp kapatır; yayın kapıları geçişi kanıta bağlar. Geri dönüş ise ancak bekleyen ve tamamlanmış işlemler de ele alınırsa işi güvenli duruma taşır.
Bir sürümün başarılı yayını, herkesin yeni sürümü kullanmasıyla değil; doğru işlerin doğru sürümde, izlenebilir ve geri alınabilir sınırlar içinde yürütülmesiyle anlaşılır.
Bir sonraki DERİNLEŞME bölümünde
“Bir yapay zekâ ajanı hangi veriyi hatırlamalı, hangisini unutmalı ve belleği nasıl yönetilmelidir?”
DERİNLEŞME 20’de short-term memory (kısa süreli bellek), long-term memory (uzun süreli bellek), memory scoping (bellek kapsamlandırma), retention policy (saklama politikası), forgetting (unutma), memory poisoning (bellek zehirleme) ve provenance (kaynak kökeni) kavramlarını yine sözleşme iş akışı üzerinden inceleyeceğiz.
Yazar ve şeffaflık beyanı
Yazar
Dr. Mert Dönerçark
Yapay Zekâ Araştırmacısı ve Yazılım Stratejisti
Yayın destekçisi ve şeffaflık beyanı
Bu yayın, MicroDestek’in katkılarıyla hazırlanmaktadır. Yazılarımda adı geçmesi hâlinde KolayOfis, ContractFlow ve MicroDestek Yapay Zekâ Asistanı, görev yaptığım MicroDestek tarafından geliştirilmektedir. Yazıdaki değerlendirmeler akademik ve uygulamalı çalışmalarım çerçevesinde hazırlanmış olup kişisel görüşlerimi yansıtmaktadır.
Kapsam ve örnekler hakkında
Ardıç Dağıtım, SOZ-104, R1 ve R2; yüzdeler, iş hacimleri, hata sayıları ve örnek yayın koşulları eğitim amacıyla kurgulanmıştır. Herhangi bir ürünün performansını, bir müşteri uygulamasını veya MicroDestek ürünlerinde mevcut bir özelliği belgelememektedir. Gösterilen mekanizmalar, belirli bir bulut sağlayıcısını kullanma zorunluluğu anlamına gelmez; kurum içi altyapıda da uygun mimariyle uygulanabilir.
Görseller açıklayıcı şemalardır; kapak temsili olarak üretilmiştir. Sözleşme örneği hukuki görüş veya belirli bir bildirim tarihinin hesabı olarak kullanılmamalıdır. Yayın kararları kurumun kendi iş etkisi, veri hassasiyeti ve güvenlik gereksinimleriyle uyarlanmalıdır.
Kaynakça
Amazon Web Services. (t.y.). Shadow tests. 21 Kasım 2026 tarihinde https://docs.aws.amazon.com/sagemaker/latest/dg/shadow-tests.html adresinden erişildi.
Kohavi, R., Longbotham, R., Sommerfield, D., & Henne, R. M. (2009). Controlled experiments on the web: Survey and practical guide. Data Mining and Knowledge Discovery, 18(1), 140–181. https://doi.org/10.1007/s10618-008-0114-1
Microsoft. (2025, 13 Kasım). Define approvals and checks. Microsoft Learn. https://learn.microsoft.com/en-us/azure/devops/pipelines/process/approvals?view=azure-devops
Microsoft. (2026a, 17 Haziran). Architecture strategies for safe deployment practices. Microsoft Learn. https://learn.microsoft.com/en-us/azure/well-architected/operational-excellence/safe-deployments
Microsoft. (2026b, 20 Ağustos). Understand feature management using Azure App Configuration. Microsoft Learn. https://learn.microsoft.com/en-us/azure/azure-app-configuration/concept-feature-management
MLflow. (t.y.). Model registry workflows. 21 Kasım 2026 tarihinde https://mlflow.org/docs/latest/ml/model-registry/workflow/ adresinden erişildi.
OWASP GenAI Security Project. (2025). LLM06:2025 excessive agency. https://genai.owasp.org/llmrisk/llm062025-excessive-agency/
Pokkunuri, S. (2019, 5 Aralık). Ensuring rollback safety during deployments. AWS Builder Center. https://aws.amazon.com/builders-library/ensuring-rollback-safety-during-deployments/
Warner, A., & Davidovič, Š. (2018). Canarying releases. In B. Beyer, N. R. Murphy, D. K. Rensin, K. Kawahara, & S. Thorne (Eds.), The site reliability workbook (Chap. 16). O’Reilly Media. https://sre.google/workbook/canarying-releases/


Cevapla
Want to join the discussion?Feel free to contribute!